1. Introdução
Um analista de marketing cola um relatório financeiro confidencial numa ferramenta pública de IA generativa para gerar um resumo executivo. Um desenvolvedor joga um trecho de código proprietário num assistente para corrigir um bug antes do fim do expediente. A equipe de RH testa uma plataforma externa, nunca homologada, para filtrar currículos.
Ninguém ali está agindo de má-fé. Todo mundo só quer entregar mais e mais rápido. O problema é que a gestão nem sabe que isso está acontecendo, e dados estratégicos, informações pessoais protegidas pela LGPD e propriedade intelectual vão saindo do perímetro da empresa, um prompt de cada vez.
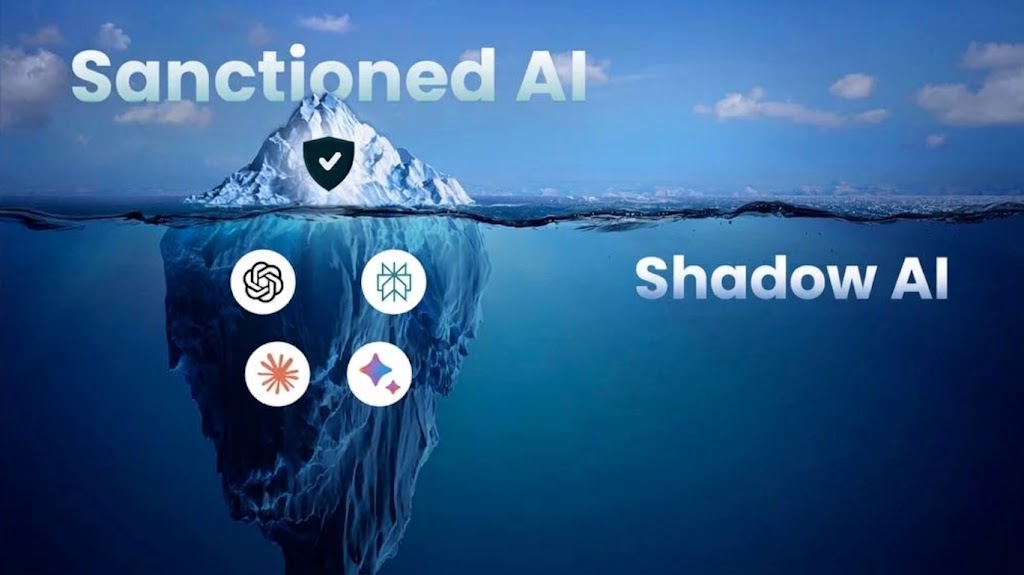
Esse fenômeno tem nome: Shadow AI (IA Sombra). É quando colaboradores usam soluções de inteligência artificial sem o aval, a avaliação de riscos ou a homologação das áreas de Tecnologia, Segurança da Informação, Privacidade e GRC (Governança, Riscos e Conformidade). No Shadow IT tradicional, alguém ainda precisava instalar um programa ou contratar um serviço. Com a IA Sombra, basta uma aba aberta no navegador. Por isso o problema cresce tão rápido.
E está longe de ser exceção. O Work Trend Index 2024, da Microsoft e do LinkedIn, apontou que 78% dos usuários de IA levam suas próprias ferramentas para o trabalho [1]. O Gartner, em pesquisa com 302 líderes de cibersegurança, constatou que 69% das organizações suspeitam ou têm evidências de que funcionários usam IA generativa pública proibida, e projeta que mais de 40% das empresas terão incidentes de segurança ou conformidade ligados à Shadow AI até 2030 [2].
A conta também já chegou. No Cost of a Data Breach 2026, da IBM, 43% das organizações que sofreram violações relataram incidentes com Shadow AI, contra 20% na edição anterior. Essas violações custaram em média US$ 5,39 milhões, acima da média global de US$ 4,99 milhões [3][4]. E 68% das organizações violadas não tinham governança de IA para gerenciar o uso ou detectar ferramentas não autorizadas [4].
Neste artigo, vamos olhar os principais riscos da IA Sombra e um caminho prático, em quatro passos, para tirar o uso de IA da sombra sem travar a produtividade.
2. Os Impactos da IA Sombra na Gestão de Riscos
IA fora do radar mexe direto na matriz de riscos da organização. São quatro frentes que merecem atenção.
2.1 Vazamento de dados e propriedade intelectual
Tudo começa por saber o que acontece com aquilo que é digitado. Em planos individuais, alguns provedores usam as conversas para treinar seus modelos, a menos que o usuário desative a opção. Nos planos corporativos, a regra costuma ser a inversa. A OpenAI, por exemplo, informa que o ChatGPT melhora com as conversas dos usuários, salvo opt-out, e que não treina com entradas e saídas dos planos Business, Enterprise e da API por padrão [5]. Ou seja, a mesma ferramenta, em duas contas diferentes, traz dois níveis de risco bem distintos. Cada fornecedor tem sua política e ela muda com frequência, então vale ler os termos vigentes antes de qualquer decisão.
O caso mais citado continua sendo o da Samsung. Em abril de 2023, engenheiros da empresa enviaram código-fonte interno ao ChatGPT, e a companhia reagiu proibindo o uso de IA generativa em equipamentos e redes corporativas [6]. Existe ainda o risco de o dado reaparecer em respostas geradas pelo sistema, e a OWASP inclui a divulgação de informações sensíveis entre os principais riscos de aplicações baseadas em LLMs [7].
No relatório da IBM de 2025, 65% dos incidentes com Shadow AI expuseram dados pessoais de clientes e 40% atingiram propriedade intelectual, acima das médias globais de 53% e 33% [8].
2.2 Violações regulatórias e multas
Colocar dados pessoais numa plataforma de IA sem base legal, sem contrato de tratamento e sem salvaguardas de segurança é infração à LGPD. O raciocínio vale também para o GDPR, na Europa. No Brasil, a multa simples pode chegar a 2% do faturamento da pessoa jurídica no último exercício, limitada a R$ 50 milhões por infração [9].
O regulador também mudou de patamar. Desde fevereiro de 2026, a ANPD é a Agência Nacional de Proteção de Dados, com status de agência reguladora e estrutura ampliada, conforme a Lei 15.352/2026 [10]. No Radar Tecnológico sobre IA Generativa, a ANPD já chamou atenção para riscos como o compartilhamento de dados pessoais nesses sistemas e a geração de conteúdo sintético que pode conter informações de pessoas reais [11]. O estudo não é norma vinculante, mas mostra para onde a fiscalização tende a olhar [12].
O cenário regulatório de IA, por sua vez, segue em movimento:
- Brasil: o PL 2.338/2023, o marco legal da IA, foi aprovado pelo Senado em dezembro de 2024 e, em outubro de 2026, ainda aguardava o parecer do relator na Comissão Especial da Câmara. Portanto, ainda não é lei [13]. O texto adota uma abordagem por nível de risco e prevê avaliação preliminar para sistemas de IA generativa e de propósito geral [14].
- União Europeia: o AI Act foi ajustado pelo Digital Omnibus (Regulamento UE 2026/1744, em vigor desde 27 de julho de 2026). As obrigações para sistemas de alto risco, como os usados em recrutamento, foram adiadas para 2 de dezembro de 2027. Já o dever de letramento em IA vale desde fevereiro de 2025 e agora aparece como obrigação de adotar medidas para apoiar a capacitação das equipes [15].
O exemplo do RH, lá do começo, é dos mais delicados. Triagem de candidatos por IA é exatamente o tipo de uso que os reguladores tratam como sensível, e vieses discriminatórios em processos automatizados podem virar passivo trabalhista e regulatório.
2.3 Alucinações, viés e erros operacionais
Modelos de linguagem de grande porte (LLMs) produzem respostas incorretas ou inventadas com enorme convicção. O NIST chama isso de confabulação e o inclui entre os 12 riscos do seu Perfil de IA Generativa [16].
E isso custa caro. A Deloitte Austrália entregou ao governo australiano um relatório de AU$ 440 mil com referências a pesquisas inexistentes e uma citação inventada de decisão judicial. A empresa revisou o documento, passou a informar o uso de IA generativa (Azure OpenAI) e reembolsou parcialmente o cliente [17]. Se isso aconteceu numa das maiores consultorias do mundo, imagine um parecer ou um relatório financeiro interno, feito às pressas e sem validação humana.
2.4 Dependência de terceiros e opacidade da cadeia
Muita solução vendida como “inovadora” é só uma camada sobre APIs de modelos de terceiros. Sem transparência, a empresa não sabe onde os dados são processados, por quanto tempo ficam retidos em logs nem quem são os subprocessadores envolvidos. O Gartner recomenda incluir a avaliação de risco de IA generativa no processo de análise de fornecedores de SaaS [2]. A falta de controle também pesa: segundo a IBM, 92% das organizações que sofreram violações ligadas a IA não tinham controles de acesso adequados [4].
Para ter tudo isso num relance:
| Frente de risco | Como aparece no dia a dia | Controle principal |
|---|---|---|
| Vazamento de dados e PI | Código, contratos e relatórios colados em ferramentas públicas | Classificação de dados, DLP e ferramentas homologadas |
| Regulatório | Dados pessoais enviados sem base legal ou contrato | Avaliação de privacidade, DPO envolvido, cláusulas contratuais |
| Alucinação e viés | Textos, análises e triagens usados sem revisão | Revisão humana obrigatória (human-in-the-loop) |
| Terceiros | SaaS que embute modelos de terceiros sem transparência | Avaliação de fornecedor e mapeamento de subprocessadores |
3. Estruturando uma Governança de IA Eficiente: do Mapeamento à Ação
Proibir o uso de IA raramente funciona. O bloqueio total tende a empurrar a prática para os dispositivos pessoais dos colaboradores, e aí a empresa perde visibilidade e ainda aumenta o risco. A própria Samsung, depois do banimento, informou que a sede estava avaliando medidas para criar um ambiente seguro de uso de IA generativa [6]. A postura de GRC que costuma render mais é criar trilhos seguros (guardrails) para que a tecnologia seja usada com consciência.
O caminho tem quatro etapas: Mapeamento e Diagnóstico ➔ Política de Uso Aceitável ➔ Avaliação de Riscos de IA ➔ Treinamento e Cultura.
Passo 1: Mapeamento e diagnóstico do uso atual
Só se governa o que se enxerga. Na prática, isso envolve:
- Fazer pesquisas anônimas com as equipes para descobrir quais ferramentas já fazem parte da rotina. Se a pesquisa não for anônima, as respostas tendem a ser as que a empresa gostaria de ouvir.
- Analisar logs de rede e soluções como CASB e DLP para identificar acessos a domínios de IA generativa, inclusive contas pessoais usadas em equipamentos corporativos.
- Levantar os recursos de IA embutidos em ferramentas que a empresa já homologou, como assistentes dentro de CRMs, suítes de produtividade e plataformas de atendimento.
- Mapear quais processos de negócio já usam automação ou modelos preditivos em suas entregas.
O Gartner recomenda que essas auditorias sejam regulares, e não pontuais [2].
Passo 2: Política de Uso Aceitável de IA (AUP)
A empresa precisa dizer com clareza o que pode e o que não pode. Uma boa política cobre três pontos.
Classificação de dados. A regra mais fácil de comunicar é cruzar o nível de sensibilidade do dado com o tipo de ferramenta:
| Classificação do dado | IA pública (conta pessoal) | IA corporativa homologada |
|---|---|---|
| Público | Permitido | Permitido |
| Interno | Proibido | Permitido |
| Confidencial (financeiro, estratégia, código-fonte) | Proibido | Somente em ferramentas aprovadas para essa classe |
| Dados pessoais e sensíveis (LGPD) | Proibido | Somente com base legal, minimização e aval de Privacidade |
Catálogo de ferramentas homologadas. Uma lista objetiva das soluções que passaram por auditoria de segurança e operam em ambiente corporativo, com a retenção de dados para treinamento do modelo desativada. Vale incluir um canal de exceção, para que quem precisa de uma ferramenta nova saiba a quem pedir e em quanto tempo terá resposta. Sem isso, a Shadow AI volta.
Humano no circuito (human-in-the-loop). Nenhuma decisão crítica ou documento final deve sair sem revisão e validação formal de um profissional.
Passo 3: Avaliação de riscos e impacto em IA
Antes de homologar qualquer ferramenta trazida por uma área de negócio, o time de GRC deve submetê-la a uma avaliação estruturada. Já existem boas referências para isso:
- O NIST AI Risk Management Framework, organizado nas funções Govern, Map, Measure e Manage [18], e seu Perfil de IA Generativa (NIST AI 600-1), que detalha os riscos específicos dessa tecnologia [16].
- A ISO/IEC 42001:2023, primeira norma de sistema de gestão de IA, voltada a organizações que desenvolvem ou usam esse tipo de sistema [19].
- O AI Act europeu [15] e o texto do PL 2.338/2023 [14], que servem de termômetro da direção regulatória mesmo para quem ainda não está sujeito a eles.
A avaliação precisa responder, no mínimo, a perguntas como:
- Onde os dados inseridos ficam armazenados e por quanto tempo?
- O fornecedor garante, por contrato, que as entradas não serão usadas para treinar modelos?
- Quem são os subprocessadores e em que países os dados são tratados?
- Existem mecanismos de auditoria e de explicação das decisões geradas?
- Em quanto tempo o fornecedor se compromete a notificar incidentes?
Passo 4: Aculturamento e capacitação contínua
Política guardada em pasta de rede não protege ninguém. O treinamento precisa explicar o porquê das regras, com casos reais como os da Samsung e da Deloitte, e apresentar alternativas seguras e aprovadas para que as pessoas continuem produzindo com agilidade. Na Europa, esse tipo de capacitação deixou de ser boa prática e virou obrigação legal desde 2025 [15]. Por aqui ainda é uma escolha, mas uma que o regulador tende a olhar com bons olhos.
4. O Papel do Comitê de GRC na Era da IA Generativa
Governança de IA não é assunto só da TI. Exige alinhamento constante entre Segurança da Informação, Jurídico, Privacidade, Compliance, Riscos e as áreas de negócio. O caminho que costuma funcionar melhor é criar um Comitê de Governança de IA ou ampliar as atribuições do comitê de proteção de dados que já existe.
Esse comitê deve centralizar a aprovação de novos casos de uso, revisar incidentes, acompanhar as mudanças regulatórias (PL 2.338, AI Act, orientações da ANPD) e medir se o programa está funcionando. Alguns indicadores simples ajudam:
- Percentual de uso de IA concentrado em ferramentas homologadas.
- Tempo médio para avaliar e homologar uma nova solicitação.
- Número de incidentes envolvendo IA e tempo de resposta.
- Cobertura do treinamento nas áreas mais expostas, como Marketing, TI, RH e Financeiro.
5. Conclusão
A IA Sombra já existe em praticamente toda organização, com política ou sem ela. Os dados da IBM e do Gartner mostram que o uso não autorizado cresce mais rápido que a governança, e que a conta chega em forma de violações mais caras, multas e perda de confiança.
O caminho não é frear a inovação. É enxergar o que já está em uso, definir regras claras, avaliar fornecedores com critério, capacitar as pessoas e dar ao comitê de GRC um papel ativo. Quando existe uma alternativa segura e fácil de usar, o colaborador não precisa buscar atalhos, e a empresa passa a usar IA com mais confiança e menos susto.
Fontes e Referências
[1] Microsoft; LinkedIn. 2024 Work Trend Index: AI at Work Is Here. Microsoft News, 8 maio 2024. Disponível em: https://news.microsoft.com/2024/05/08/microsoft-and-linkedin-release-the-2024-work-trend-index-on-the-state-of-ai-at-work/. Acesso em: out. 2026.
[2] Infosecurity Magazine. Gartner: 40% of Firms to Be Hit By Shadow AI Security Incidents. Disponível em: https://www.infosecurity-magazine.com/news/gartner-40-firms-hit-shadow-ai/. Acesso em: out. 2026.
[3] IBM. Cost of a Data Breach Report. Disponível em: https://www.ibm.com/reports/data-breach. Acesso em: out. 2026.
[4] Varonis. IBM’s Cost of a Data Breach Report 2026: AI Is Now the Attacker and the Target. Disponível em: https://www.varonis.com/blog/ibm-cost-of-a-data-breach-report-2026. Acesso em: out. 2026.
[5] OpenAI. How your data is used to improve model performance. Disponível em: https://openai.com/policies/how-your-data-is-used-to-improve-model-performance/. Acesso em: out. 2026.
[6] Bloomberg. Samsung Bans Staff’s AI Use After Spotting ChatGPT Data Leak. 2 maio 2023. Disponível em: https://www.bloomberg.com/news/articles/2023-05-02/samsung-bans-chatgpt-and-other-generative-ai-use-by-staff-after-leak. Acesso em: out. 2026.
[7] OWASP. OWASP Top 10 for Large Language Model Applications. Disponível em: https://owasp.org/www-project-top-10-for-large-language-model-applications/. Acesso em: out. 2026.
[8] TechRepublic. IBM Report: Shadow AI and Poor Governance Linked to Costlier Breaches in 2025. Disponível em: https://www.techrepublic.com/article/news-ai-breach-risks-rise-as-governance-lags/. Acesso em: out. 2026.
[9] Brasil. Lei nº 13.709, de 14 de agosto de 2018 (Lei Geral de Proteção de Dados Pessoais), republicação. Câmara dos Deputados. Disponível em: https://www2.camara.leg.br/legin/fed/lei/2018/lei-13709-14-agosto-2018-787077-republicacao-156213-pl.html. Acesso em: out. 2026.
[10] Congresso em Foco. Lula sanciona lei que transforma ANPD em agência reguladora. Disponível em: https://www.congressoemfoco.com.br/noticia/116782/lula-sanciona-lei-que-transforma-anpd-em-agencia-reguladora. Acesso em: out. 2026.
[11] Convergência Digital. ANPD adverte para riscos da IA Generativa com dados pessoais. Disponível em: https://convergenciadigital.com.br/governo/anpd-adverte-para-riscos-da-ia-generativa-com-dados-pessoais. Acesso em: out. 2026.
[12] Future of Privacy Forum. Brazil’s ANPD Preliminary Study on Generative AI Highlights the Dual Nature of Data Protection Law: Balancing Rights with Technological Innovation. Disponível em: https://fpf.org/blog/brazils-anpd-preliminary-study-on-generative-ai-highlights-the-dual-nature-of-data-protection-law-balancing-rights-with-technological-innovation/. Acesso em: out. 2026.
[13] Strong. Marco legal da inteligência artificial: o que prevê o PL 2338 e em que fase está. Disponível em: https://strong.com.br/blog/marco-legal-inteligencia-artificial-pl-2338/. Acesso em: out. 2026.
[14] Câmara dos Deputados. Enquete do PL 2338/2023. Disponível em: https://www.camara.leg.br/enquetes/2487262. Acesso em: out. 2026.
[15] Technology.org. EU AI Act Deadlines After the Digital Omnibus: What Applies From December 2026 to August 2028. 13 out. 2026. Disponível em: https://www.technology.org/2026/10/13/eu-ai-act-deadlines-after-the-digital-omnibus-what-applies-from-december-2026-to-august-2028/. Acesso em: out. 2026.
[16] NIST. Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile (NIST AI 600-1). 2024. Disponível em: https://doi.org/10.6028/NIST.AI.600-1. Acesso em: out. 2026.
[17] Associated Press (via News4Jax). Deloitte to partially refund Australian government for report with apparent AI-generated errors. 7 out. 2025. Disponível em: https://www.news4jax.com/business/2025/10/07/deloitte-to-partially-refund-australian-government-for-report-with-apparent-ai-generated-errors/. Acesso em: out. 2026.
[18] NIST. AI Risk Management Framework. Disponível em: https://www.nist.gov/itl/ai-risk-management-framework. Acesso em: out. 2026.
[19] IEC. ISO/IEC 42001:2023 – Information technology – Artificial intelligence – Management system. Disponível em: https://webstore.iec.ch/publication/90574. Acesso em: out. 2026.